Entre les exigences réglementaires et la sophistication croissante des cyberattaques, les responsables informatiques ne peuvent plus se contenter de protéger uniquement ce qu’ils voient. La véritable question n’est plus « comment se défendre », mais « ce que nous ne voyons pas encore ».
L'essentiel en 4 points
- Selon Netskope, 97 % des applications cloud utilisées en entreprise ne sont ni connues ni validées par la DSI — un ordre de grandeur révélateur de l'ampleur du phénomène d'actifs invisibles.
- IoT, Shadow IT, OT, VM abandonnées, équipements réseau non documentés : une part significative du parc IT réel échappe à l'inventaire officiel.
- La directive NIS2 impose l'inventaire des actifs dès le niveau Basic du référentiel CyFun — pas seulement aux niveaux Important ou Essential.
- Shinka a sélectionné Armis après une étude R&D comparative (desktop research + PoV terrain) pour accompagner ses clients sur cette visibilité.
Un paradoxe qui coûte cher aux entreprises
Les budgets cybersécurité augmentent, les équipes IT se forment, les outils de protection se multiplient. Et pourtant, les incidents continuent de survenir par des chemins que personne n'avait anticipés. La raison est souvent la même : une partie du réseau échappe au radar de l'IT.
Ce déficit de visibilité n'est pas anecdotique : selon une étude Netskope citée dans la presse spécialisée, 97 % des applications cloud utilisées en entreprise ne sont ni connues ni validées par la DSI. Si ce chiffre porte sur le cloud, il illustre une réalité plus large : la croissance organique des infrastructures génère mécaniquement des angles morts, bien au-delà du seul périmètre applicatif.
Ce n'est donc pas un problème de compétence ou de négligence des équipes IT. C'est une conséquence mécanique de la croissance des infrastructures modernes : chaque nouvel objet connecté, chaque nouvelle application cloud, chaque équipement installé par un prestataire tiers élargit la surface d'attaque sans passer systématiquement par une validation IT centralisée.
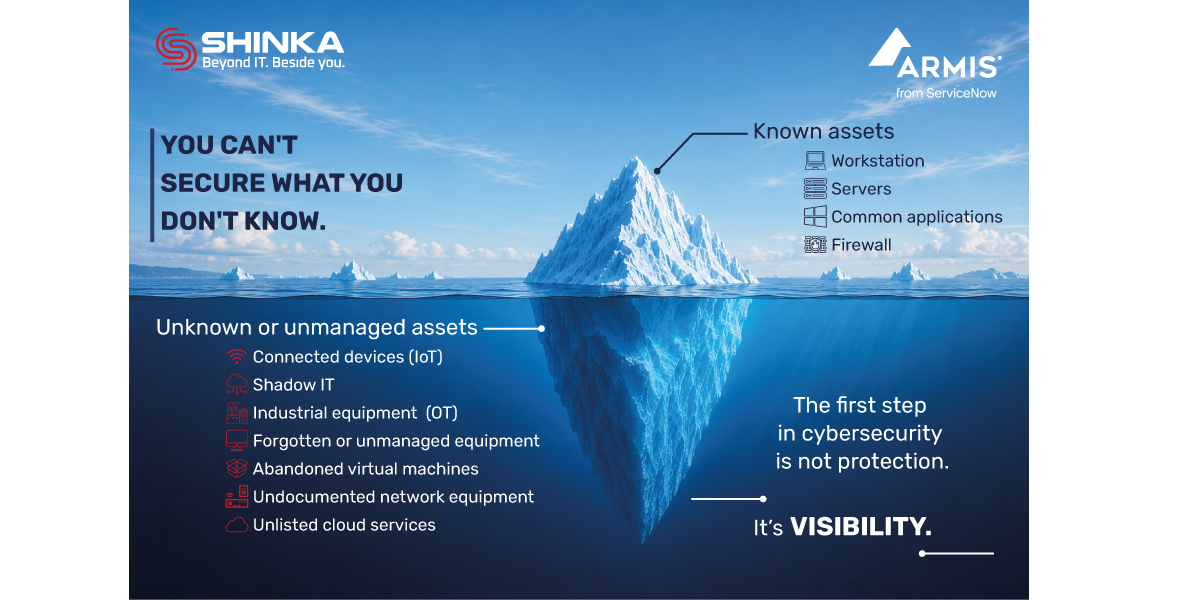
Résultat : de nombreuses organisations protègent remarquablement bien ce qu'elles connaissent, et restent aveugles sur une partie significative de leur parc réel.
Que recouvre la partie invisible de votre réseau ?
Quand on parle d'actifs « non gérés » ou « invisibles », on désigne un ensemble très concret d'équipements et de services qui sont bel et bien connectés au réseau de l'entreprise, mais absents (ou obsolètes) dans son inventaire officiel :
- Les objets connectés (IoT) : caméras de surveillance, badgeuses, imprimantes, équipements de climatisation ou de bâtiment intelligent.
- Le Shadow IT : applications, comptes cloud ou outils installés par les métiers sans validation IT.
- Les équipements industriels (OT) : automates, capteurs et systèmes de production, historiquement pensés sans exigence de cybersécurité.
- Les équipements oubliés ou non gérés : matériel ancien, non patché, toujours actif sur le réseau.
- Les machines virtuelles abandonnées : environnements de test ou projets terminés, jamais désactivés.
- Les équipements réseau non documentés : switches, points d'accès ou box installés localement, hors du schéma réseau officiel.
- Les services cloud non référencés : instances ou abonnements souscrits en dehors des circuits IT classiques.
Chacun de ces éléments représente un point d'entrée potentiel. Et un seul suffit.
Pourquoi l'IT ne voit pas tout — et ce n'est pas un échec de gouvernance
Cette situation n'est pas le signe d'une mauvaise gestion. Elle découle de la façon dont les infrastructures évoluent réellement : croissance organique au fil des projets, décentralisation des achats IT, multiplication des objets connectés dans les bâtiments et les lignes de production, recours à des prestataires externes qui installent leurs propres équipements.
Les outils traditionnels (antivirus, EDR, pare-feu) sont conçus pour protéger ce qui est déjà identifié. Ils n'ont, par construction, aucune visibilité sur ce qui ne leur a jamais été présenté. C'est précisément cet angle mort que des attaquants savent exploiter.
Cas vécu : quand une simple caméra de surveillance devient la porte d'entrée
Ce scénario n'est pas théorique. Un de nos clients, une entreprise industrielle belge, en a fait l'expérience directe.
Son environnement disposait pourtant d'un socle de sécurité construit au fil des années : pare-feu sur chaque site, antivirus, authentification multifacteur sur une partie des comptes, solution EDR, redondance des infrastructures, audits de sécurité réguliers et même une assurance cyber. Sur le papier, une posture de sécurité correcte.
La brèche n'est pourtant pas venue d'un poste de travail ni d'un serveur critique, mais d'une caméra de surveillance exposée sur Internet. Ce modèle de caméra était vulnérable à une faille connue, jamais corrigée. Problème aggravant : cette caméra était connectée à l'Active Directory de l'entreprise, afin de permettre l'enregistrement des images sur un espace de stockage réseau.
Un attaquant a utilisé cet accès pour s'introduire discrètement dans le réseau, observer l'environnement pendant plusieurs jours, puis compromettre l'Active Directory avant de déployer un ransomware. Conséquences : arrêt de près de 95 % de la production, environnements serveurs physiques et virtuels chiffrés, données exfiltrées et publiées sur le darknet, et plusieurs semaines nécessaires pour un retour à la normale.
Ce cas illustre une réalité simple : un équipement perçu comme secondaire (une caméra) peut devenir le maillon faible qui compromet l'ensemble du système d'information — précisément parce qu'il échappait à la supervision IT classique.
Quel niveau NIS2 impose la visibilité de vos actifs ?
La visibilité sur l'ensemble des actifs connectés est une obligation dès le socle de la réglementation. Le Centre for Cybersecurity Belgium (CCB) encadre la mise en conformité NIS2 via le référentiel CyberFundamentals (CyFun) : dès le niveau Basic — le minimum attendu de toute entité soumise à NIS2 — figurent déjà des exigences de documentation et d'inventaire des actifs du réseau. Les niveaux Important et Essential, applicables selon le secteur et la criticité de l'entité, renforcent cette exigence mais ne la créent pas : elle s'impose dès le départ, à tous.
Autrement dit, aucune entreprise ne peut s'y soustraire au prétexte de sa classification : on ne peut documenter, protéger ni démontrer la maîtrise d'un système d'information dont une partie reste invisible. La connaissance précise de son parc d'actifs IT, OT et IoT est donc un prérequis transversal, exigible dès la première étape de mise en conformité.
Pourquoi Shinka a choisi Armis : le fruit d'une démarche R&D rigoureuse
Face à ce constat, Shinka a engagé une démarche structurée de recherche et développement interne afin d'identifier la solution la plus pertinente de Cyber Physical Security (CPS) pour répondre aux besoins réels de ses clients.
Cette étude s'est appuyée sur une analyse de marché indépendante, complétée par la définition de critères de comparaison précis entre les principaux acteurs du secteur. Après une première phase de desktop research et de notation des solutions, une preuve de concept (PoV) a été menée auprès des éditeurs présélectionnés, sur la base de cas d'usage clients réels, afin d'évaluer concrètement leurs capacités sur le terrain plutôt que sur la seule base d'argumentaires commerciaux.
Au terme de cette démarche comparative, Armis a été sélectionné comme plateforme de référence de Shinka pour la Cyber Exposure Management — un choix guidé par la rigueur méthodologique de l'étude, et non par une simple relation commerciale.
Armis est notamment reconnu pour avoir lancé la première plateforme de sécurité OT/IoT d'entreprise du marché, un positionnement qui a pesé dans notre choix pour couvrir l'ensemble du spectre IT, OT et IoT de nos clients.
Comment fonctionne concrètement la plateforme Armis ?
La promesse d'Armis se résume en trois questions simples, mais rarement maîtrisées en totalité par les équipes IT : Que possédons-nous réellement ? Qu'est-ce qui compte vraiment ? Comment corriger la situation efficacement ?
Concrètement, la plateforme s'appuie sur une approche agentless et cloud-native, qui ne nécessite donc aucune installation sur les équipements eux-mêmes — un point clé pour les environnements OT où l'installation d'agents est souvent impossible ou risquée. Son fonctionnement s'articule autour de quatre étapes :
- Découvrir : identifier l'ensemble des actifs connectés — IT, IoT, OT, IoMT, IIoT, cloud et applications — et cartographier leurs connexions réseau.
- Évaluer et prioriser : consolider l'ensemble des constats de sécurité et les prioriser selon leur probabilité d'exploitation et leur impact business réel.
- Remédier : orchestrer les actions correctives et automatiser l'attribution des responsabilités de remédiation.
- Surveiller et rendre compte : assurer un suivi continu des actifs et du réseau, avec un reporting exploitable par les équipes et la direction.
Cette approche permet de transformer une liste d'équipements inconnus en un plan d'action concret et priorisé — la condition indispensable avant toute stratégie de remédiation ou de segmentation réseau.
En conclusion : voir avant de protéger
La sécurité d'un système d'information ne peut jamais dépasser le niveau de connaissance que l'on en a. Avant d'investir davantage dans des couches de protection supplémentaires, la question la plus utile à se poser reste la plus simple : savez-vous réellement tout ce qui est connecté à votre réseau ?
Chez Shinka, nous accompagnons les responsables IT, RSSI et DSI dans cette démarche de visibilité, de la cartographie initiale de leurs actifs jusqu'à la mise en conformité NIS2 et la sécurisation effective de leur surface d'attaque.
Vous souhaitez objectiver votre niveau de visibilité actuel ? Échangeons-en — un premier échange suffit pour identifier vos priorités.
Questions fréquentes
Qu'est-ce que la Cyber Exposure Management ?
La Cyber Exposure Management est une approche de cybersécurité qui consiste à découvrir, cartographier et prioriser l'ensemble des actifs connectés d'une organisation (IT, OT, IoT, cloud) afin de réduire la surface d'attaque réelle, au-delà de ce que les outils de sécurité traditionnels permettent de voir.
À partir de quel niveau NIS2 l'inventaire des actifs est-il obligatoire ?
L'inventaire et la documentation des actifs sont exigés dès le niveau Basic du référentiel CyFun, le socle minimal applicable à toute entité soumise à NIS2. Les niveaux Important et Essential renforcent cette exigence mais ne la conditionnent pas : elle s'applique dès le premier palier de conformité.
Qu'est-ce qu'un actif IT « non géré » ou « invisible » ?
Il s'agit d'un équipement ou d'un service connecté au réseau de l'entreprise, mais absent de son inventaire officiel : objets IoT (caméras, badgeuses), Shadow IT, équipements industriels (OT), matériel oublié, machines virtuelles abandonnées, équipements réseau non documentés ou services cloud non référencés.
Pourquoi Shinka a-t-il choisi Armis plutôt qu'un autre éditeur ?
Ce choix résulte d'une démarche R&D structurée : analyse de marché indépendante, notation comparative des éditeurs, puis preuve de concept (PoV) menée sur des cas d'usage clients réels. Armis s'est distingué par son approche agentless et cloud-native, particulièrement adaptée aux environnements OT où l'installation d'agents est souvent impossible.