Le rapport 2026 du CCB analyse la cybersécurité en Belgique. PME, NIS2, IA, IT/OT et pénurie de talents : découvrez 5 enseignements clés.
La maturité en cybersécurité progresse en Belgique, mais cette évolution masque encore d’importantes disparités entre organisations. PME, NIS2, intelligence artificielle, environnements OT et pénurie de compétences figurent parmi les principaux enjeux mis en évidence par le nouveau rapport du CCB/NCC-BE sur le marché belge de la cybersécurité.
Que doivent concrètement en retenir les entreprises belges ?
Chez Shinka, nous avons analysé ce rapport et sélectionné cinq enseignements qui nous semblent particulièrement importants pour les dirigeants, CIO, responsables IT et responsables de la cybersécurité.
Le risque cyber est désormais un risque d’entreprise
La première conclusion du rapport est probablement la plus fondamentale : la cybersécurité dépasse désormais largement le périmètre du département IT.
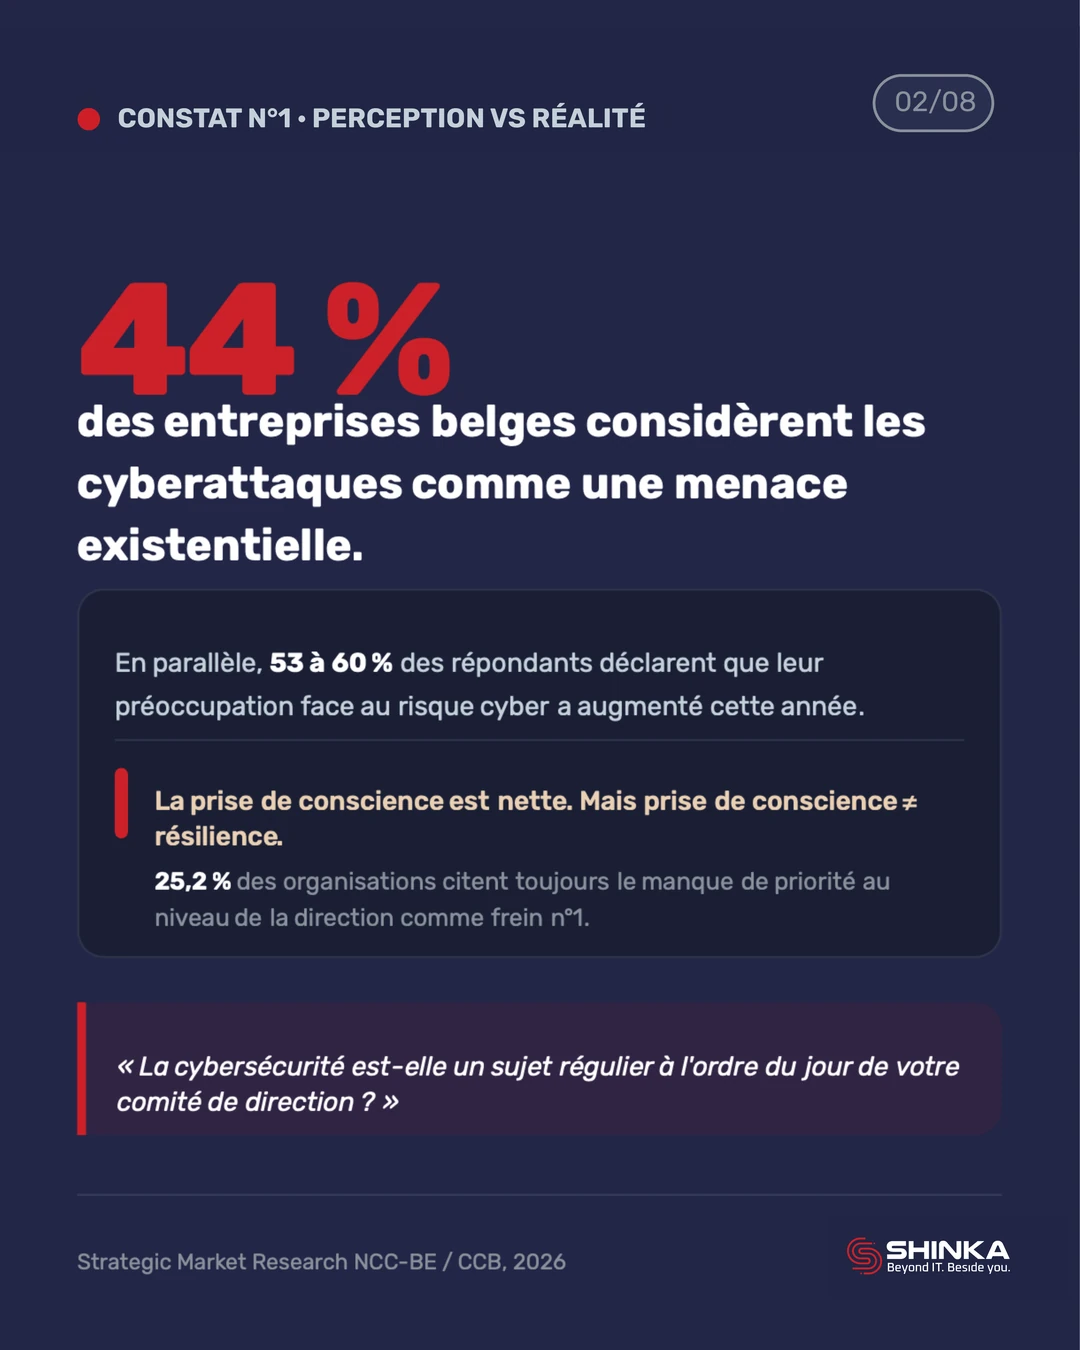
Selon les données reprises dans l’étude, 44 % des entreprises considèrent une cyberattaque comme une menace existentielle, tandis que 53 à 60 % indiquent que leur préoccupation face au risque cyber augmente.
Pourtant, la prise de conscience ne se traduit pas systématiquement par une gouvernance adaptée. 25,2 % des organisations identifient le manque de priorité accordée à la cybersécurité au niveau du management comme un obstacle à leur progression.
Pourquoi est-ce important ?
Une cyberattaque peut aujourd’hui affecter directement :
- la continuité des opérations ;
- la production ;
- les données de l’entreprise ;
- la réputation ;
- les relations avec les clients et fournisseurs ;
- la conformité réglementaire.
La cybersécurité doit donc être envisagée comme un risque business, au même titre que les risques financiers, opérationnels ou réglementaires.
Question à se poser
Votre organisation aborde-t-elle régulièrement le risque cyber au niveau du management, ou reste-t-il principalement piloté par l’IT ?
Les PME restent confrontées à un important déficit de maturité cyber
L’étude révèle un écart majeur selon la taille des organisations.
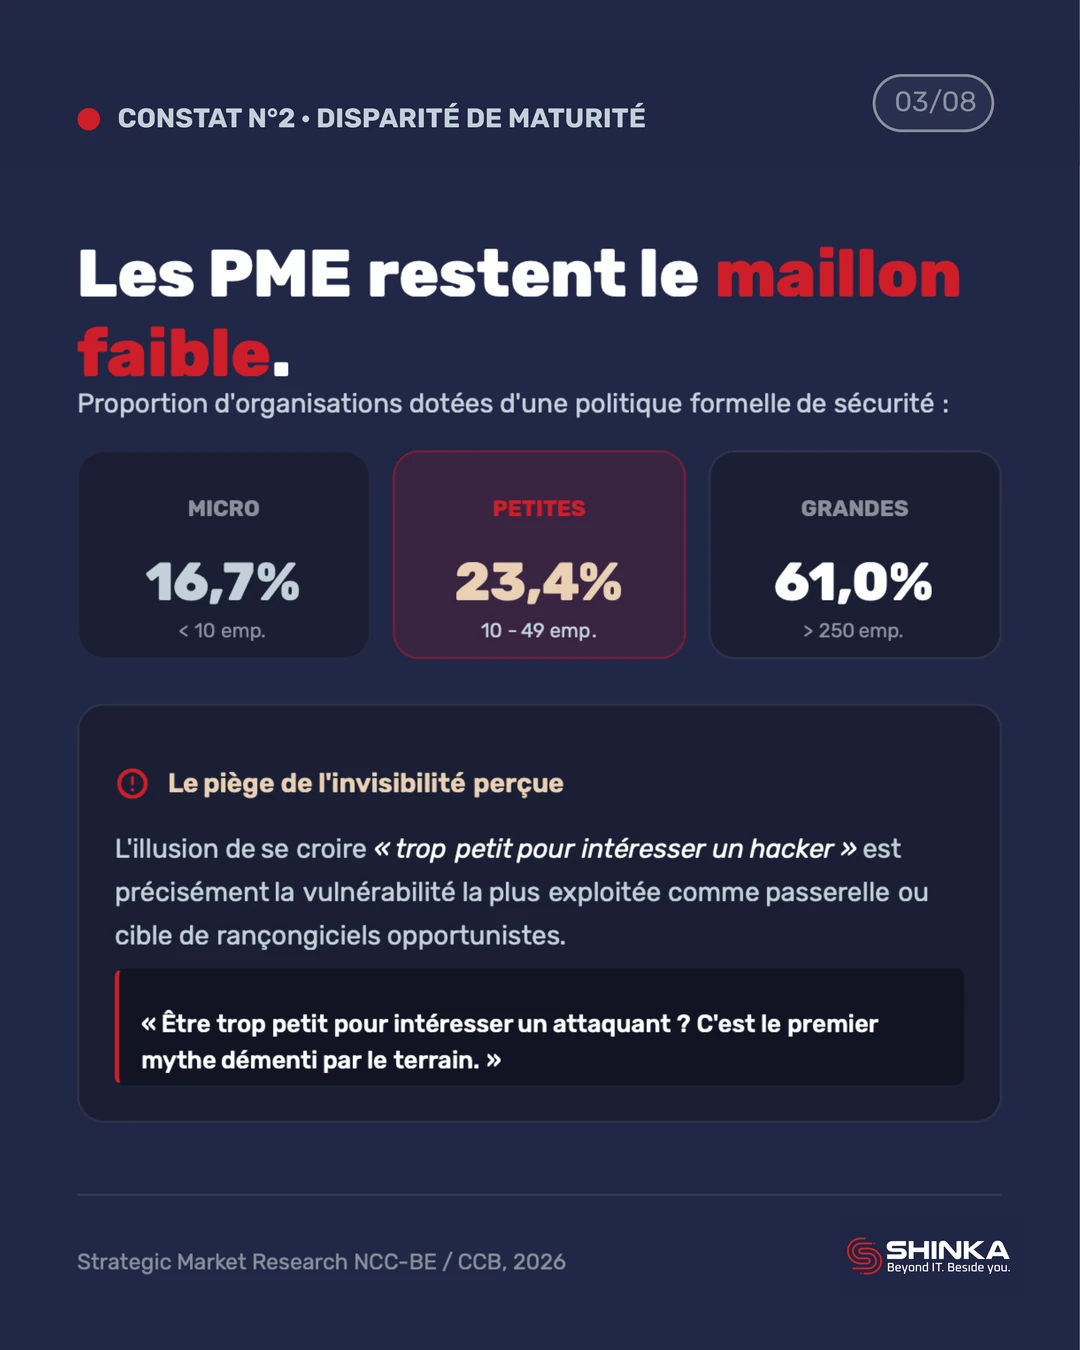
Seulement 16,7 % des micro-entreprises et 23,4 % des petites entreprises disposent d’une politique formelle de cybersécurité, contre 61 % des grandes entreprises.
Cette différence ne s’explique pas uniquement par le budget. Le rapport relève plusieurs difficultés : une perception persistante selon laquelle une petite entreprise serait moins susceptible d’être ciblée, la concurrence entre cybersécurité et priorités opérationnelles, ainsi que la difficulté à transformer la multitude d’informations disponibles en actions concrètes et priorisées.
Quelle priorité pour une PME ?
Une PME n’a pas nécessairement besoin d’accumuler les outils de sécurité. Elle doit avant tout pouvoir répondre à quelques questions essentielles :
- Quels sont nos actifs critiques ?
- Quels sont nos principaux risques ?
- Qui dispose d’un accès à nos systèmes et données critiques ?
- Sommes-nous capables de détecter rapidement une compromission ?
- Que ferions-nous concrètement en cas d’incident majeur ?
La priorité est donc d’établir une roadmap cyber adaptée au niveau de risque réel, plutôt que de juxtaposer des solutions.
NIS2 doit devenir un levier de résilience, pas une simple checklist
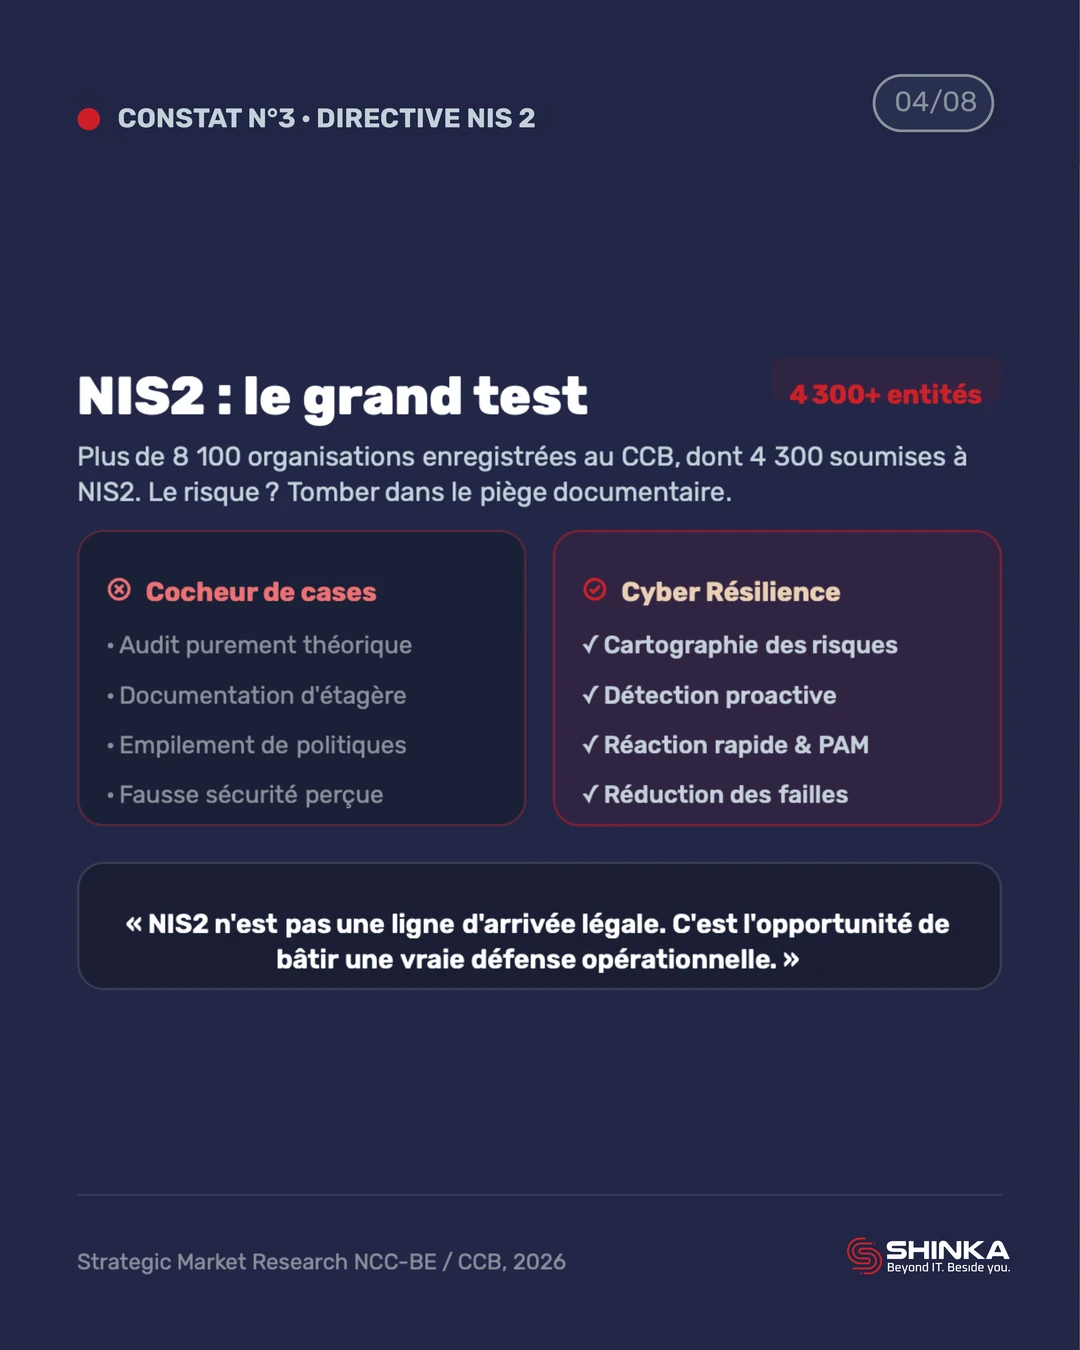
NIS2 constitue l’un des principaux moteurs actuels du marché belge de la cybersécurité.
Au printemps 2026, le rapport indique que plus de 8 100 organisations étaient enregistrées auprès du CCB, dont plus de 4 300 en tant qu’entités NIS2.
Mais l’un des enseignements intéressants du document est précisément de ne pas réduire NIS2 à une démarche administrative. L’objectif doit rester la réduction effective du risque cyber.
Que signifie concrètement être plus résilient ?
Une démarche NIS2 pertinente doit notamment amener l’entreprise à mieux comprendre :
- ses actifs critiques ;
- ses vulnérabilités ;
- ses identités et accès ;
- ses dépendances vis-à-vis de tiers ;
- sa capacité de détection ;
- ses procédures de réponse aux incidents ;
- sa capacité à assurer la continuité et la reprise.
À retenir
La conformité peut constituer le point de départ. La résilience doit rester l’objectif.
L’intelligence artificielle et l’OT transforment la surface d’attaque
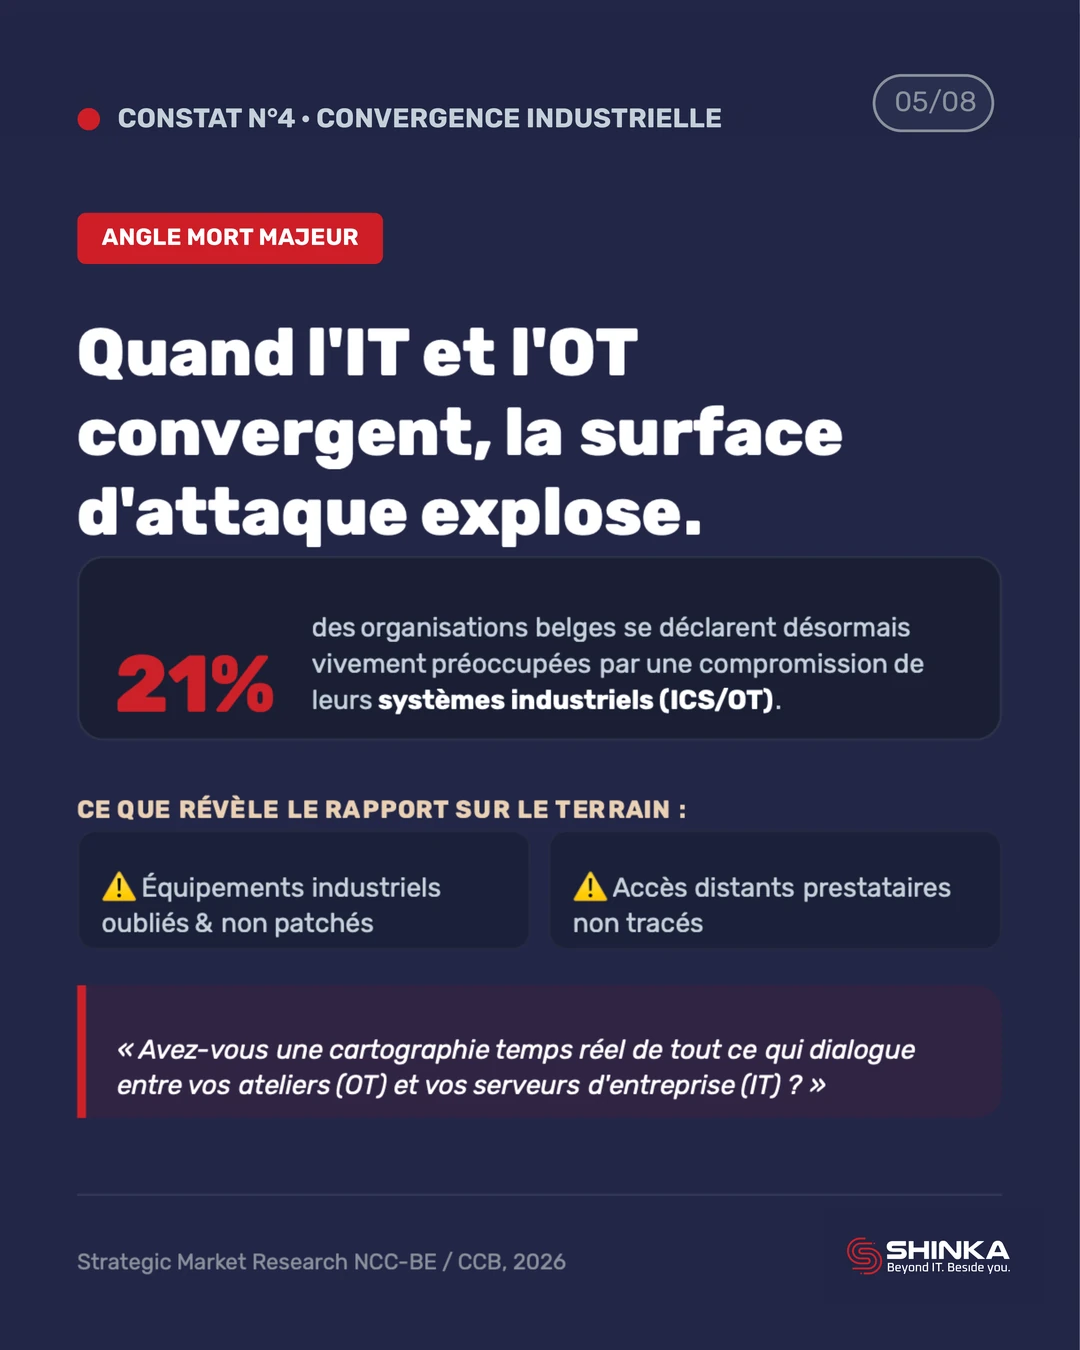 Deux évolutions technologiques ressortent particulièrement du rapport : l’intelligence artificielle et la convergence entre IT et OT.
L’IA joue désormais des deux côtés
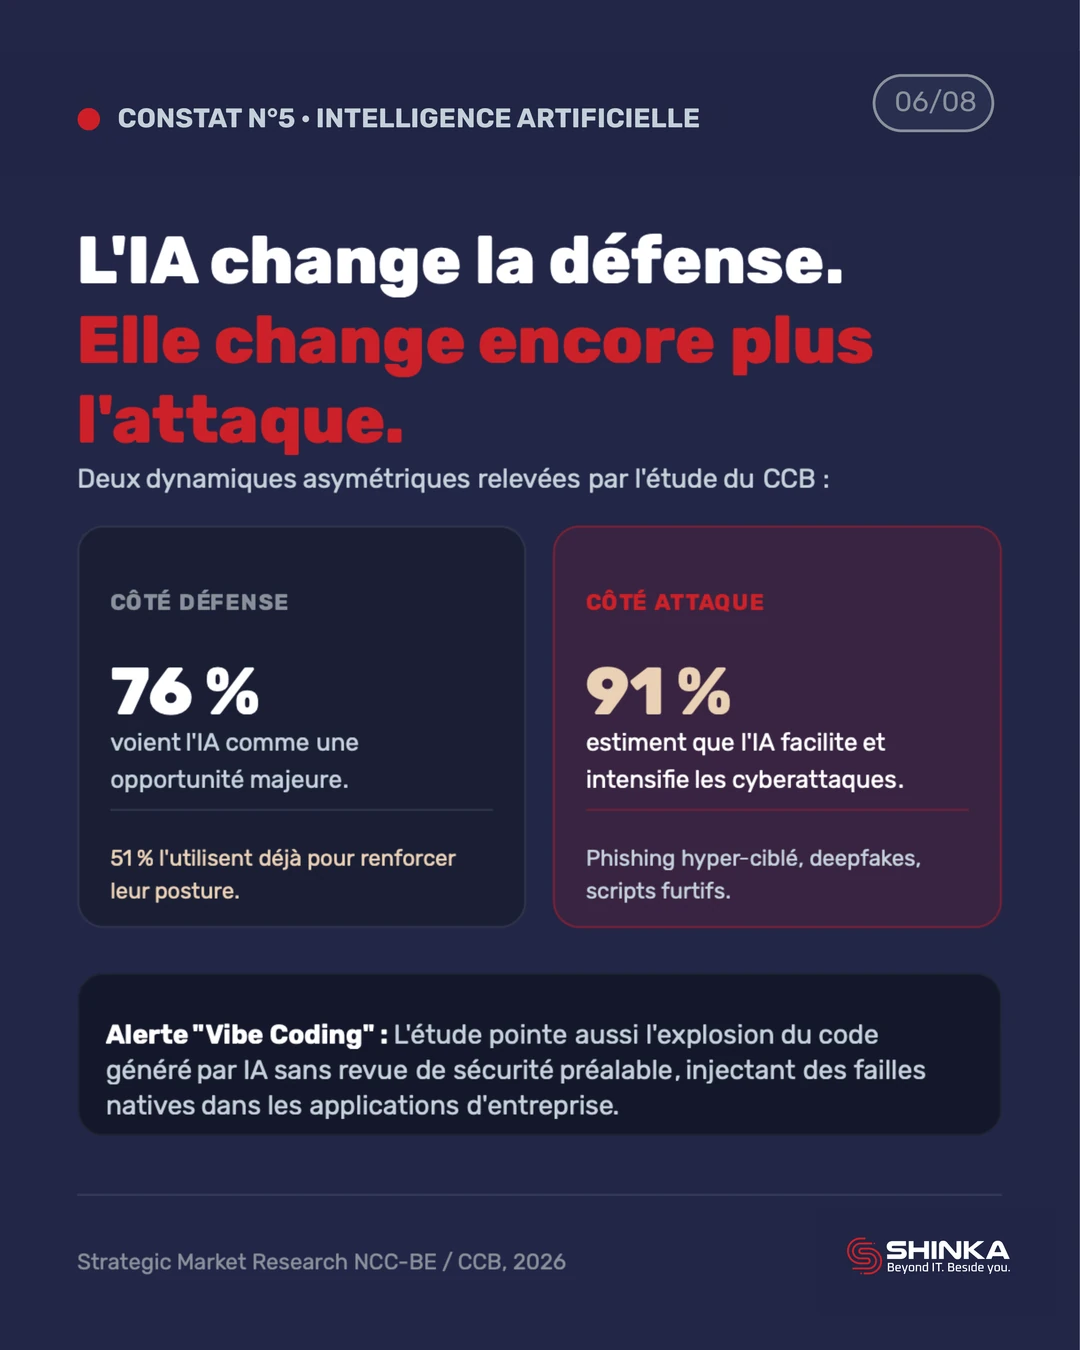
76 % des organisations interrogées considèrent l’intelligence artificielle comme une opportunité pour la cybersécurité et 51 % indiquent déjà l’utiliser pour renforcer leur sécurité. Mais simultanément, 91 % estiment que l’IA facilite les cyberattaques.
L’automatisation peut notamment rendre plus accessibles ou plus efficaces le phishing, les deepfakes, la recherche de vulnérabilités et l’industrialisation des campagnes malveillantes. Le rapport attire également l’attention sur les nouveaux risques liés au développement accéléré d’applications à l’aide de l’IA.
L’OT constitue un autre défi majeur
La convergence entre réseaux IT, systèmes industriels et objets connectés augmente également le nombre d’actifs susceptibles d’être exposés. 21 % des organisations belges interrogées se déclarent préoccupées par une compromission de leurs systèmes ICS/OT.
Le rapport pointe notamment des problématiques très concrètes : systèmes legacy, équipements oubliés, inventaires incomplets ou encore anciens accès de fournisseurs.
Pour une organisation industrielle, une question devient donc fondamentale : savez-vous précisément quels équipements sont connectés à votre environnement et qui peut y accéder ?
La visibilité sur les actifs, la segmentation réseau et la maîtrise des accès deviennent des prérequis essentiels avant même de parler d’outils de détection plus avancés.
La pénurie de compétences pousse les entreprises vers de nouveaux modèles
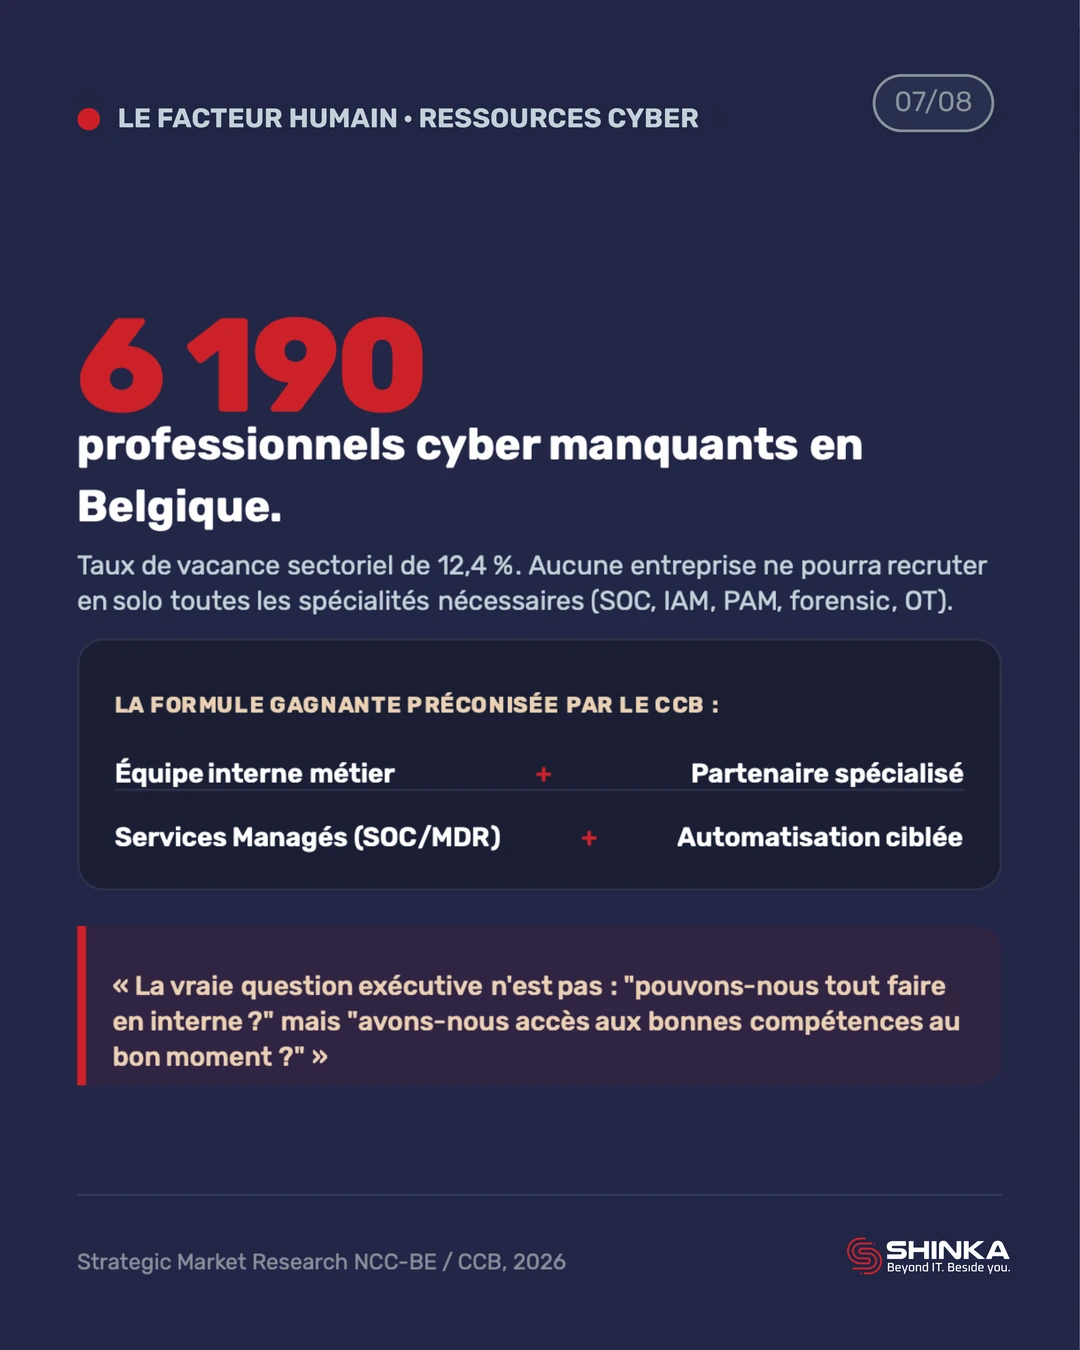
La technologie ne constitue qu’une partie de l’équation.
Le rapport reprend une estimation de 6 190 professionnels de la cybersécurité manquants en Belgique en 2025. Dans le secteur cyber lui-même, 1 170 postes étaient vacants, soit un taux de vacance de 12,4 %.
Toutes les organisations ne pourront donc pas construire en interne une équipe couvrant l’intégralité des compétences nécessaires.
Cela rend particulièrement pertinente une approche combinant :
- compétences internes ;
- partenaires spécialisés ;
- services de sécurité managés ;
- automatisation ;
- utilisation maîtrisée de l’intelligence artificielle.
Le rapport souligne d’ailleurs le rôle que les Managed Service Providers peuvent jouer dans l’amélioration de la résilience des PME.
La bonne question
Avons-nous accès aux bonnes compétences et aux bonnes capacités lorsque nous en avons besoin ?
Que retenir sur la cybersécurité en Belgique en 2026 ?
Le rapport présente finalement une situation assez contrastée. La sensibilisation progresse, la réglementation accélère les investissements et les technologies de défense évoluent. Mais les écarts de maturité restent importants, particulièrement au sein des petites organisations.
- Faire de la cybersécurité un sujet de management. Le risque cyber doit être compris et suivi au niveau de l’entreprise.
- Connaître ses actifs et ses risques. On protège difficilement ce que l’on ne connaît pas.
- Transformer NIS2 en véritable démarche de résilience. La conformité seule ne garantit pas la sécurité.
- Anticiper l’évolution de la surface d’attaque. IA, OT, identités, cloud et interconnexions doivent entrer dans une vision globale.
- Organiser l’accès aux compétences nécessaires. Le modèle combinant équipes internes, partenaires spécialisés et services managés devient de plus en plus pertinent.
Comment évaluer rapidement votre niveau de résilience cyber ?
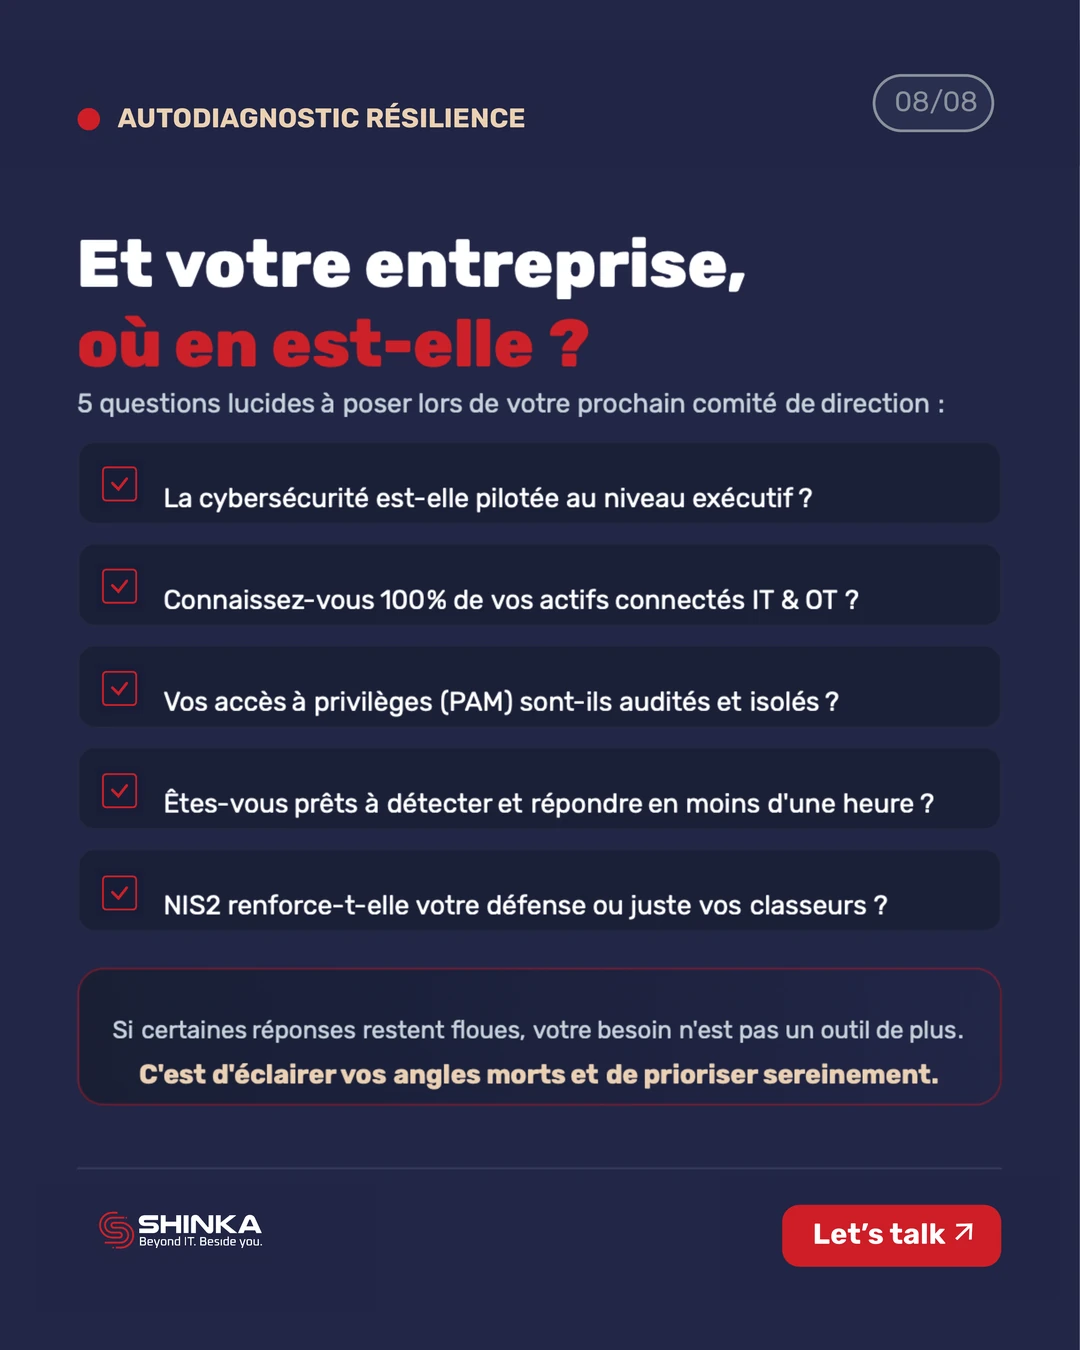
Avant d’investir dans une nouvelle solution, une organisation peut commencer par répondre à six questions simples :
- Avons-nous identifié et classifié nos actifs critiques ?
- Avons-nous une visibilité suffisante sur notre surface d’attaque IT et OT ?
- Les identités et accès privilégiés sont-ils correctement maîtrisés ?
- Sommes-nous capables de détecter une activité anormale rapidement ?
- Savons-nous exactement comment réagir en cas d’incident majeur ?
- Notre démarche NIS2 réduit-elle effectivement notre niveau de risque ?
Conclusion
Si plusieurs réponses restent incertaines, la priorité est probablement moins d’ajouter un outil supplémentaire que d’identifier les angles morts et de prioriser les investissements.
Chez Shinka, c’est précisément dans cette logique que nous abordons la cyber-résilience : comprendre l’existant, objectiver les risques, définir les priorités puis mettre en place les capacités de protection, de détection et de réaction adaptées.
FAQ
Quel est le niveau de maturité cyber des PME en Belgique ?
Le rapport du CCB/NCC-BE met en évidence un écart important selon la taille des organisations : 16,7 % des micro-entreprises et 23,4 % des petites entreprises disposent d’une politique formelle de cybersécurité, contre 61 % des grandes entreprises.
Quel est l’impact de NIS2 sur la cybersécurité en Belgique ?
NIS2 agit comme un accélérateur des investissements et de la structuration de la cybersécurité. Au printemps 2026, plus de 4 300 entités NIS2 étaient enregistrées auprès du CCB selon l’étude. L’enjeu consiste cependant à transformer les exigences de conformité en mesures réduisant effectivement les risques cyber.
L’intelligence artificielle augmente-t-elle le risque cyber ?
Le rapport présente l’IA simultanément comme une opportunité et une menace. 76 % des organisations interrogées la considèrent comme une opportunité pour la cybersécurité, tandis que 91 % pensent qu’elle facilite également les cyberattaques.
Quels sont les principaux risques cyber liés aux environnements OT ?
Le rapport identifie notamment les systèmes legacy, équipements oubliés, inventaires incomplets et anciens accès fournisseurs comme des problématiques dans les environnements industriels. La visibilité sur les actifs, les accès et les interconnexions IT/OT est donc essentielle.
Une entreprise doit-elle internaliser toutes ses compétences cyber ?
Pas nécessairement. Dans un contexte de pénurie de compétences, le rapport considère les MSP comme un levier permettant notamment aux PME d’accéder plus facilement à des capacités cybersécurité spécialisées.